支付安全验证演示系统搭建实录:登录风控与二次验证部署笔记
声明:本文仅供技术学习参考,不构成任何投资建议或运营指导;任何实际部署必须遵守当地法律法规,禁止用于任何违法违规用途。
上周帮一个做金融科技培训的朋友部署了套演示系统,需求很明确:给学员演示海外银行App的登录验证流程,包括密码输错的表现、验证码下发、二次验证跳转这些环节。源码是海外定制的,PHP写的,前后台分离不算彻底,但结构还算清爽。从拿到包到跑通一共花了大半天,中间踩了几个坑,这里把过程记下来,给后面要部署同类系统的兄弟省点时间。
功能实测:登录链路是怎么走通的
错误状态模拟
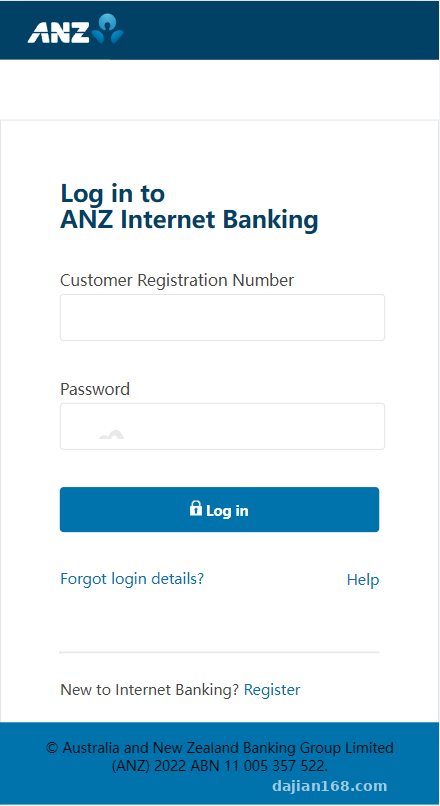
前台登录页做了三种状态返回:账号不存在、密码错误、账号被临时限制。测试的时候我特意输错五次,第六次直接弹限制提示,说明后端有计数逻辑,默认阈值5次,冷却时间300秒,这两个参数在配置文件里能改。这个设计对教学演示挺友好,能把风控触发的过程完整演一遍。
验证码与二次验证
验证码是六位数字,前端60秒倒计时,按钮置灰。后端走的是缓存存储,我看了下代码,默认用文件缓存,量大了建议换Redis,不然并发一高就容易出现验证码对不上的情况。二次验证那一层是独立页面,输完验证码再跳一次确认,中间有session校验,刷新页面不会丢状态。
后台控制面板
后台能改的东西比我想的多:登录页文案、验证码开关、二次验证开关、错误次数阈值、跳转延时,还有一个分享配置模块,可以把演示链接生成出去给学员用。日志页记录了每次登录尝试的时间、IP、状态码,排查问题很方便。
部署要点:几个容易翻车的地方
环境与目录
跑的是PHP 7.4 + MySQL 5.7,Nginx做前端。装的时候先确认伪静态规则,这套系统路由是重写式的,直接扔上去不配规则会满屏404。我一开始图省事用了默认配置,结果登录页能开、提交接口全挂,查了二十分钟才发现是rewrite没写。根目录权限给755,runtime和上传目录要777,别偷懒全站777,后面出问题不好查。
验证码与缓存
前面说的缓存问题这里细讲一下。文件缓存默认写在runtime目录,量大之后目录会膨胀得厉害,我直接把缓存驱动切成Redis,配好host和端口,验证码有效期从默认120秒调到180秒,学员操作慢也不至于一直重发。改完记得清一次缓存,不然读的还是旧配置。
提示:部署完先跑一遍完整链路——错误密码→触发限制→等冷却→正确登录→验证码→二次验证,五个环节全过一遍再交付,能省掉八成返工。
多语言与二开
语言包是独立的lang目录,英文、中文、越南语三套,加新语种就是复制一份改键值,改完在后台语言列表里注册一下就行。二开接口做得还算规矩,登录验证、验证码下发、二次验证校验都留了钩子函数,想接自己的短信通道或者换成图形验证,改对应的service文件即可,不用动核心逻辑。
适合哪些人拿来用
一是做金融安全培训的,需要一套能演示完整验证链路的沙盘;二是前端同学想练手,这套UI结构清晰,改配色改布局都不费劲;三是后端新手拿来研究session管理和缓存策略,代码量不大,看得懂。不适合直接拿去当生产环境用,演示系统和真实业务的差距还是不小的,尤其是加密和审计那块,得自己补。
常见问题
问:部署后登录页能打开,但点登录没反应怎么办?
答:八成是伪静态没配。检查Nginx的rewrite规则有没有指向index.php,另外看下浏览器控制台是不是接口返回404,两个方向一起查比较快。
问:验证码一直提示错误,明明输对了?
答:先看缓存驱动。文件缓存权限不够写不进去,验证码存了等于没存。把runtime目录权限开到777试一次,能过就说明是这个原因,长期方案还是换Redis。
问:想改错误次数阈值和冷却时间,在哪改?
答:后台的系统设置里有对应字段,改完保存会写进配置表。如果后台没生效,去config目录找auth相关的配置文件直接改,改完清缓存重启一次PHP。
问:能接自己的短信通道吗?
答:可以。找到发验证码的service文件,把里面调第三方接口那段替换成自己的就行,参数结构保持一致,返回值按原来的格式给,前端不用动。
最后提醒一句:这套东西只适合做技术演示和教学,部署和使用都要遵守法律法规,禁止任何违法违规用途。上线前把演示数据清干净,别拿真实用户信息往里灌。
声明:本文仅供技术学习参考,不构成任何投资建议或运营指导;任何实际部署必须遵守当地法律法规,禁止用于任何违法违规用途。
-
 Alipay QR Code Scan
-
 WeChat Scan Pay