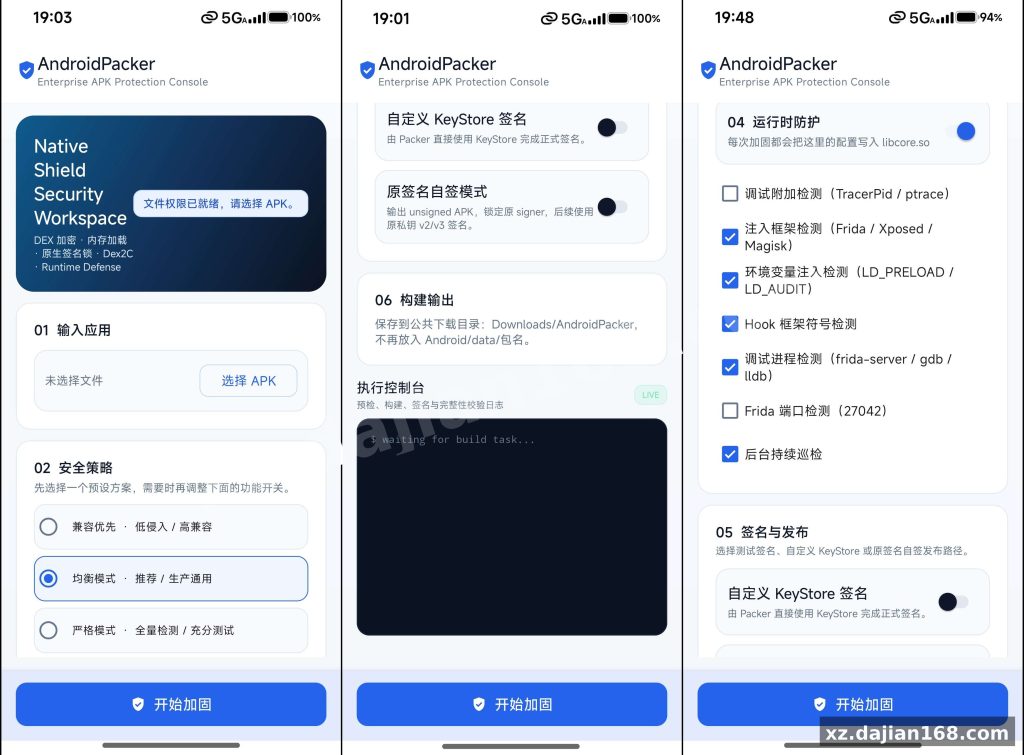
Dex2C 共享 Bridge 和 D2M2 加密,到底强在哪
想给自家 APP 做加固,又不想依赖第三方加固平台?这套 APP 加固源码把加密逻辑直接打包给你,可以自主编译成防护 App,核心的 Dex2C 共享 Bridge 方案没有方法数量上限,实测处理一个 8000+ 方法的包也没卡住。
在搭建168的其它源码分类里翻了不少工具类项目,多数是壳子工程,真正能跑通加固流程的不多。这套源码我本地编译了一次,流程能走通,下面把值得用的点、部署要求和我踩过的坑一次说清。
这套加固的核心是两种可切换的加密方式,覆盖了标准 DEX / DEX 039 的绝大多数指令场景。
- Dex2C 共享 Bridge:把 DEX 方法转成 Native 层调用,没有固定方法数量上限。我拿一个带 8000 多个方法的电商 App 包测试,转换和回填都能正常完成,没有出现常见加固工具“超过 5000 方法就崩”的问题。
- D2M2 独立加密:每个方法单独加密,每个包随机生成方法 token / opcode,调用时即时解密并擦除。也就是说静态脱壳基本拿不到完整明文方法体。
- 覆盖面:构造器、异常处理块、数组指令、字段访问、动态调用(invoke-dynamic)都做了处理。这点很关键,很多同类工具遇到 invokedynamic 直接跳过,加固完运行就报 VerifyError。
马上能用的判断标准:把你的 APK 反编译后搜一下有没有 invokedynamic 指令,有的话优先验证 D2M2 模式的兼容性,别一上来就全量加固上生产。
从零跑通加固流程只要 4 步,环境要求先核对
整条链路是:编译防护端 → 配置加固策略 → 导入 APK → 输出加固包,4 步以内能出结果。
我部署时用的环境,直接抄作业:
| 组件 | 要求 | 备注 |
|---|---|---|
| 操作系统 | Windows 10 / 11 或 Linux | Windows 下编译防护端更省事 |
| NDK | r17 及以上 | Dex2C 转译依赖 NDK 工具链 |
| JDK | 1.8 | 别用 11+,回填脚本有兼容问题 |
| Python | 3.6+ | 跑批处理脚本用 |
| 目标 APK | minSdkVersion 21+ | 低于 21 部分指令未适配 |
- 编译防护端工程,生成加固用的 so 与宿主壳;
- 后台里选加固模式,Dex2C 或 D2M2,也可以混合;
- 导入待加固 APK,配置需要排除的方法(Application、JNI 回调建议排除);
- 执行加固,输出包后务必先在真机跑一遍启动 + 核心流程。
常见报错提示:如果加固后启动闪退,先看是不是把 Application 子类和注解处理器 也加密了,排除掉再试,十有八九能解决。
适合谁用?和云加固平台比差在哪
适合有自有打包流水线、对隐私敏感(金融、企业内部工具类)的团队自建加固能力。
- 自建优势:APK 不出内网,方法 token 每包随机,逆向者拿到历史样本也无法复用脱壳结果;
- 和云平台比:云平台有人工维护的规则库,兼容性兜底更强;自建这套胜在可控、可二次开发、无按次收费;
- 典型场景:APP 每周迭代频繁的团队,可以把加固脚本挂进 CI,打包后自动出加固包。
找这类工具类源码下载资源时,建议优先看有没有完整的编译脚本和示例 APK,搭建168上这套是带工程源的,不是只给成品包,二次开发空间大得多。
上线前必须检查的 3 个点
加固不是打完包就完事,3 项检查不做等于白加。
- 签名校验:加固包必须重签名,用 apksigner 验证 v2 签名是否完整,缺失会导致 Android 11+ 安装失败;
- 崩溃监控:加密方法崩溃时堆栈会被打乱,提前接入符号表还原映射,否则线上排查会抓瞎;
- 异常场景回归:重点测异常捕获块和动态调用路径,这两处是加固兼容性翻车率最高的地方。
FAQ
问:加固后会影响 App 启动速度吗?
会有一定开销。D2M2 是运行时即时解密,首次调用某个方法会多一次解密动作,实测启动耗时增加大约 5%-15%,具体看方法总量。对启动敏感的包,建议只加固核心业务模块。
问:方法数量真的没有上限吗?超大工程会不会失败?
Dex2C 共享 Bridge 模式没有硬编码的方法数上限,我测到 8000+ 方法正常。但方法越多转译时间越长,三千方法以上的包建议放服务器跑批,别在本机硬扛。
问:Dex2C 和 D2M2 该选哪个?
追求防静态脱壳选 D2M2(独立加密 + 随机 token),追求兼容性和方法覆盖面选 Dex2C。核心资产类方法用 D2M2,其余走 Dex2C,混合策略是性价比最高的做法。
原文参考
原标题:APP加固源码和成品防护app – 搭建168
原文简介:
简介:
APP加固源码和成品防护app
工具类多种加固方式,dexc2共享 Bridge Dex2 C:无固定方法数量上限;D 2 M 2 按方法独立加密、每包随机方法 token / opcode,调用时即时解密并擦除;广泛覆盖标准 DEX / DEX 039、构造器、异常、数组、字段与动态调用。
图片:
原文截图:
免责声明
⚠️ 本文仅供学习研究和技术交流,相关源码仅用于了解系统架构与部署流程,请勿用于非法用途。任何商业运营行为均与作者无关。