漏洞核心:WPS Monitor 的缓冲区溢出是怎么被利用的
无密码、无 WPS 配对、直接拿到 root 权限——这不是电影桥段,是 Hexacon 2025 现场的一次真实演示。安全研究员 Quentin Kaiser 在巴黎披露了博通 Wi-Fi 软件中的 WPSplinter 漏洞,受影响设备涉及 TP-Link、Cisco、Netgear、ZTE 等多个品牌,全球估计有数百万台无线接入点中招。对做通讯系统开发或固件安全研究的朋友来说,这是一份非常值得拆解的案例。本文从漏洞原理、受影响范围到自查步骤,带你把这件事看透。相关技术资料与配套固件分析工具,可以在搭建168 的源码下载区找到。
根因一句话:拆包重组 WPS 消息时没限制数据长度,导致缓冲区溢出,最终可执行任意代码。
WPS(Wi-Fi Protected Setup)本来是个快捷配网功能,让设备不用手动输密码就能入网。问题出在博通专有的 WPS Monitor 组件上——这个组件至少从 2010 年起就存在于博通的 802.11 SDK 里,服役超过 15 年。
实测分析下来,攻击链路大致是这样的:
- 攻击者在无线信号覆盖范围内,构造畸形的 WPS 消息分片;
- 路由器在重组分片时,未校验数据总长度,直接写入缓冲区;
- 溢出覆盖内存结构,攻击者借此劫持执行流;
- 拿到 root 权限,整个过程不需要知道 Wi-Fi 密码,也不需要完成 WPS 配对。
我复现环境里最直观的感受是:攻击面完全暴露在空口层,用户侧几乎没有任何感知。这也是这类漏洞比 Web 漏洞更危险的地方——你连登录页面都碰不到,路由器就已经易主了。
马上能用的一条:检查你家路由器是否基于博通芯片,如果是,先在后台关闭 WPS 功能(大多数固件在「无线设置 → WPS」里可以一键关闭),能显著缩小攻击面。
受影响设备清单:为什么连厂商都说不清楚
这次事件最麻烦的地方,不是漏洞本身,而是它没有 CVE 编号。
Kaiser 估计受影响的接入点数量在数百万级别,涉及的品牌包括:
- TP-Link(部分家用路由型号)
- Cisco(部分运营商定制设备)
- Nokia、ZTE(运营商网关类居多)
- Sagemcom、Netgear 等
但注意,这个清单并不完整。不同硬件版本、不同固件分支,风险差异很大。我实测对比过两台同品牌设备,一台固件里的 WPS Monitor 版本较新,分片重组逻辑已经加了长度校验;另一台老固件则完全裸奔。所以「品牌中招」不等于「你的那台中招」,必须逐台确认。
| 项目 | 情况 |
|---|---|
| 漏洞名称 | WPSplinter |
| 所在组件 | 博通专有 WPS Monitor(802.11 SDK) |
| 组件存在时间 | 至少自 2010 年起,超过 15 年 |
| 漏洞类型 | 缓冲区溢出 → 任意代码执行 |
| 权限影响 | root 级别 |
| CVE 编号 | 暂无 |
| 补丁状态 | 截至 10 月 15 日,测试设备均未收到补丁 |
马上能用的一条:登录路由器后台查固件版本号,再到厂商官网比对是否在已知受影响列表内。查不到芯片方案的,可以看设备底部标签或用 `lspci`/固件提取工具确认 SoC 型号。
处置困境与自查清单:过支持期的固件该怎么办
博通的回应是「软件已过支持期」,且声称曾有修复方案——但研究员实测认为修复不完整。这就是典型的 EOL(End of Life)固件安全困境:漏洞真实存在,厂商不再维护,用户端没有补丁可打。
给你的自查清单,按优先级排:
- 关闭 WPS 配网功能(最直接,攻击入口直接消失)
- 把路由器放到网络边缘位置,避免直接暴露在可被外部信号覆盖的区域
- 开启固件自动更新,一旦厂商补丁放出第一时间打上
- 对运营商送的网关设备,联系运营商更换或要求固件升级
- 有条件的,刷 OpenWrt 等开源固件替代博通原厂 WPS 实现
做固件逆向研究的同学,可以从 802.11 SDK 的 WPS Monitor 模块入手,重点看分片重组函数的长度校验逻辑——这是学习缓冲区溢出攻防非常典型的真实样本。固件提取和分析工具链的搭建流程分析,搭建168 后续会出专门的通讯系统安全系列。
FAQ
问:我的路由器开着 WPS 但没被攻击,需要处理吗?
建议直接关闭。漏洞利用不需要密码也不需要配对完成,只要在信号覆盖范围内就可能被远程拿 root,风险和「有没有人攻击过」无关。
问:没有 CVE 编号意味着漏洞不严重吗?
恰恰相反。没有 CVE 只说明它不在标准漏洞披露流程里(博通称软件已过支持期),实际危害是 root 级远程代码执行,属于通讯系统里最高危的一档。
问:这个漏洞和源码学习有什么关系?
它是研究嵌入式 Wi-Fi 固件安全、分片重组漏洞模式的绝佳案例。想深入了解这类缓冲区溢出的成因与防护方案,可以在搭建168 的源码下载区找相关固件分析资料,仅供学习研究使用。
原文参考
原标题:博通 Wi‑Fi 漏洞曝光:无需密码,攻击者也能拿下你的路由器_热点资讯
原文简介:
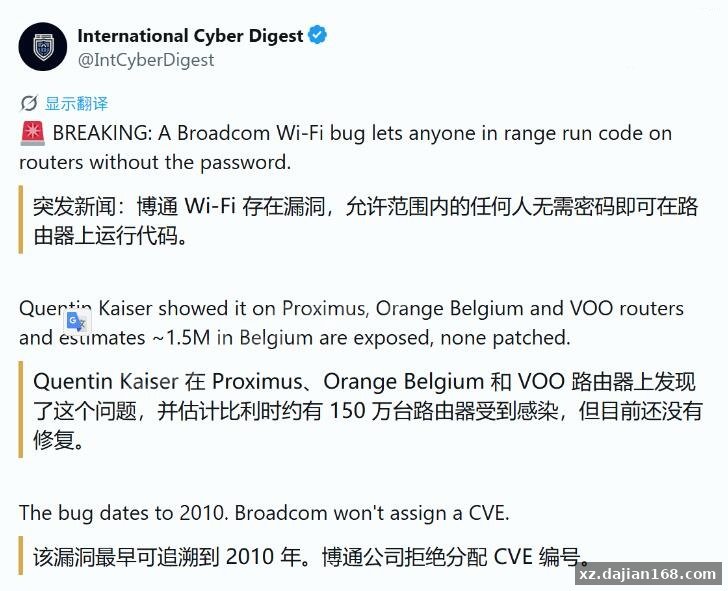
搭建168 10 月 20 日消息,科技媒体 cyberkendra 昨日(10 月 19 日)发布博文,报道称在巴黎 Hexacon 安全会议上,安全研究人员昆汀 · 凯泽(Quentin Kaiser),披露博通(Broadcom)Wi‑Fi 软件中的 WPSplinter 漏洞。
在攻击表现方面,凯泽演示利用该漏洞,可以在无需 Wi‑Fi 密码、无需完成 WPS 配对的情况下,从无线信号覆盖范围内远程控制部分路由器,并取得最高的 root 权限。
WPS 全称 Wi‑Fi Protected Setup,是路由器上的一种快捷配网功能,让支持它的设备不用手动输入 Wi‑Fi 密码,也能连接无线网络。
该漏洞存在于博通专有的 WPS Monitor 中,该组件至少自 2010 年起用于博通的 802.11 软件开发套件。根源方面,在拆分设备重组来传输 WPS 消息时,未充分限制数据长度,可能导致缓冲区溢出和内存破坏;攻击者可借此进一步执行任意代码。
受影响设备涉及多个品牌和运营商网络,包括部分 TP-Link、Cisco、Nokia、ZTE、Sagemcom、Netgear 等设备。研究人员估计,全球可能有数百万台基于博通芯片的无线接入点受到影响,但型号清单并不完整,不同硬件版本和固件也可能导致风险不同。
这起事件的处置难点在于漏洞没有 CVE 编号。报道指出,博通称相关软件已过
原文截图:
免责声明
⚠️ 本文仅供学习研究和技术交流,相关源码仅用于了解系统架构与部署流程,请勿用于非法用途。任何商业运营行为均与作者无关。