授权链路怎么串:卡密 → 接口 → deb/dylib 的 3 段路
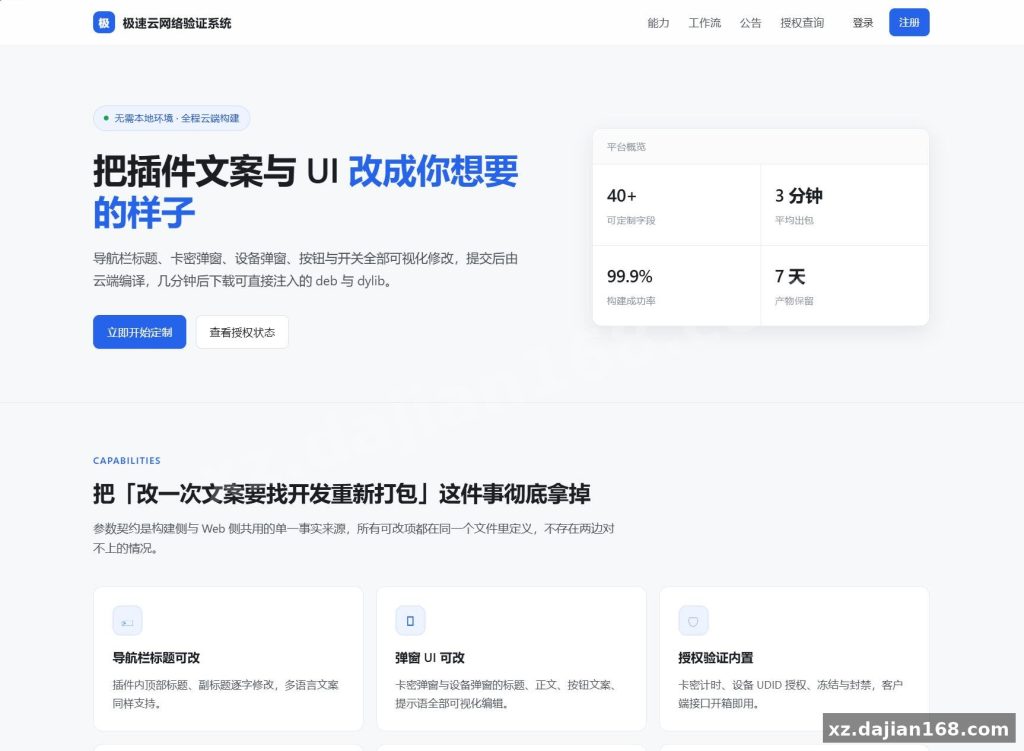
网络验证类源码的难点从来不在业务逻辑,而在于「客户端怎么把授权信息带回来」这一环。搭建168 上这套极速网络验证源码走的是 ThinkPHP + Vue 的前后端分离路子,无加密开源版,PHP 代码没做 zend/ionCube 处理,改起来不用先想办法脱壳。后台填几个参数,就能生成授权弹窗,并且直接产出可以注入的 deb 与 dylib 文件。
这篇不讲虚的,按我实际部署一遍的顺序,把环境要求、授权链路、卡密模块和几个容易忽略的坑说清楚。如果你正在找一份能二次开发的网络验证源码下载方案,下面的内容基本可以直接当 checklist 用。
这套源码的授权流程被切成三段,每一段都可以单独替换,这是它比其他同类开源版更好改的地方。
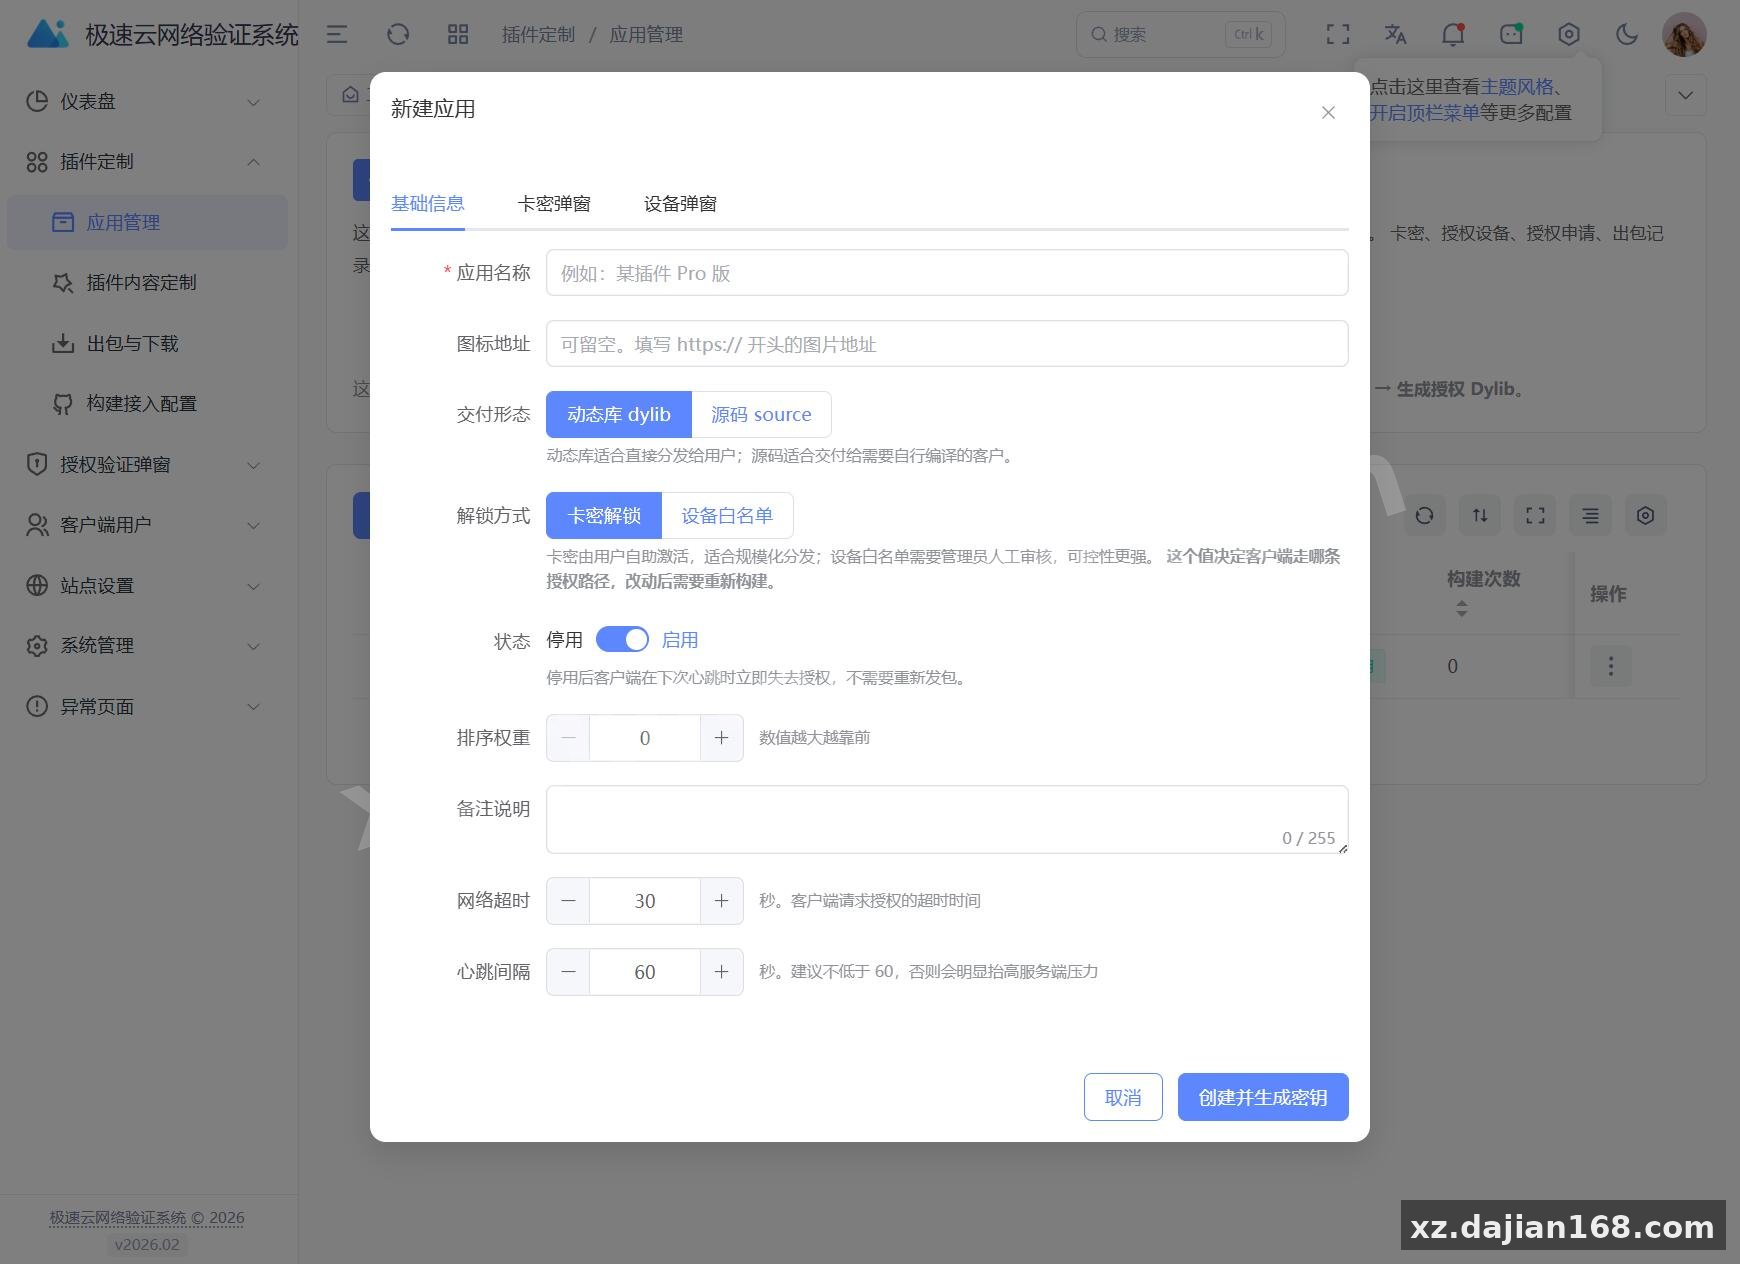
- 第一段,卡密生成。后台按批次生成卡密,可以设置有效期和绑定策略,生成后落库,卡密本身不加密,方便做渠道分发统计。
- 第二段,客户端校验。用户注册登录后,客户端带着卡密和设备指纹去请求验证接口,接口返回授权状态和到期时间。
- 第三段,产物注入。验证通过后走 GitHub 云端编译,产出 deb 与 dylib 两种格式的注入文件,路径和签名信息在后台填。
我部署的时候发现,最容易出问题的不是第二段,而是第三段——后台里的编译参数一旦和 GitHub 仓库的 workflow 对不上,任务会一直挂着不报错,也不出产物。判断标准很简单:后台点编译后,去 GitHub 仓库的 Actions 页面看有没有新的运行记录,超过两分钟没有新记录,就是触发参数写错了,别在后台反复点。
从零部署:Nginx + PHP 8.2 + MySQL 5.7 的 5 步走
PHP 8.2 是硬性要求,别图省事用 8.0 或 7.4,ThinkPHP 这块在低版本上会报类型错误。
环境清单照着配就行,实测这套组合最省心:
| 组件 | 版本要求 | 备注 |
|---|---|---|
| Web 服务器 | Nginx 1.20+ | 需要伪静态规则,指向 public 目录 |
| PHP | 8.2 | 需开启 pdo_mysql、curl、openssl、fileinfo |
| 数据库 | MySQL 5.7 | 8.0 也能跑,注意密码插件默认值 |
| 后端框架 | ThinkPHP | 源码内置,无需 composer 拉取 |
| 前端 | Vue | 后台管理为独立包,需单独部署 |
部署步骤我整理成 5 步,按顺序来基本不会翻车:
- 建库导数据。新建数据库,字符集选 utf8mb4,导入源码包里的初始化 SQL,导入完大概有十张上下的表,用户表、卡密表、授权记录表是核心三张。
- 改配置文件。找到后端的环境配置,把数据库地址、账号、密码、GitHub 仓库信息和 token 填进去。GitHub token 建议用细粒度的,只给这一个仓库的 Actions 权限。
- 配伪静态。Nginx 里把站点根目录指到 public,加 ThinkPHP 的标准 rewrite 规则,否则接口全是 404。
- 部署 Vue 后台。npm 安装依赖后打包,产物丢到后台二级域名下,或者直接丢到 public 的子目录里也行。
- 跑一次验证接口。用 Postman 或 curl 请求一次验证接口,返回结构正常说明后台通了,再进下一步测编译。
马上能用的一条:导入 SQL 前把 MySQL 的 sql_mode 里的 ONLY_FULL_GROUP_BY 去掉,这套源码里有几处查询在老版本下能跑、在新默认配置下会直接报错。
后台配置项拆解:GitHub 云端编译这块怎么用
后台真正需要动的地方没几个,但 GitHub 相关的那几项填错一个就编译不出东西。
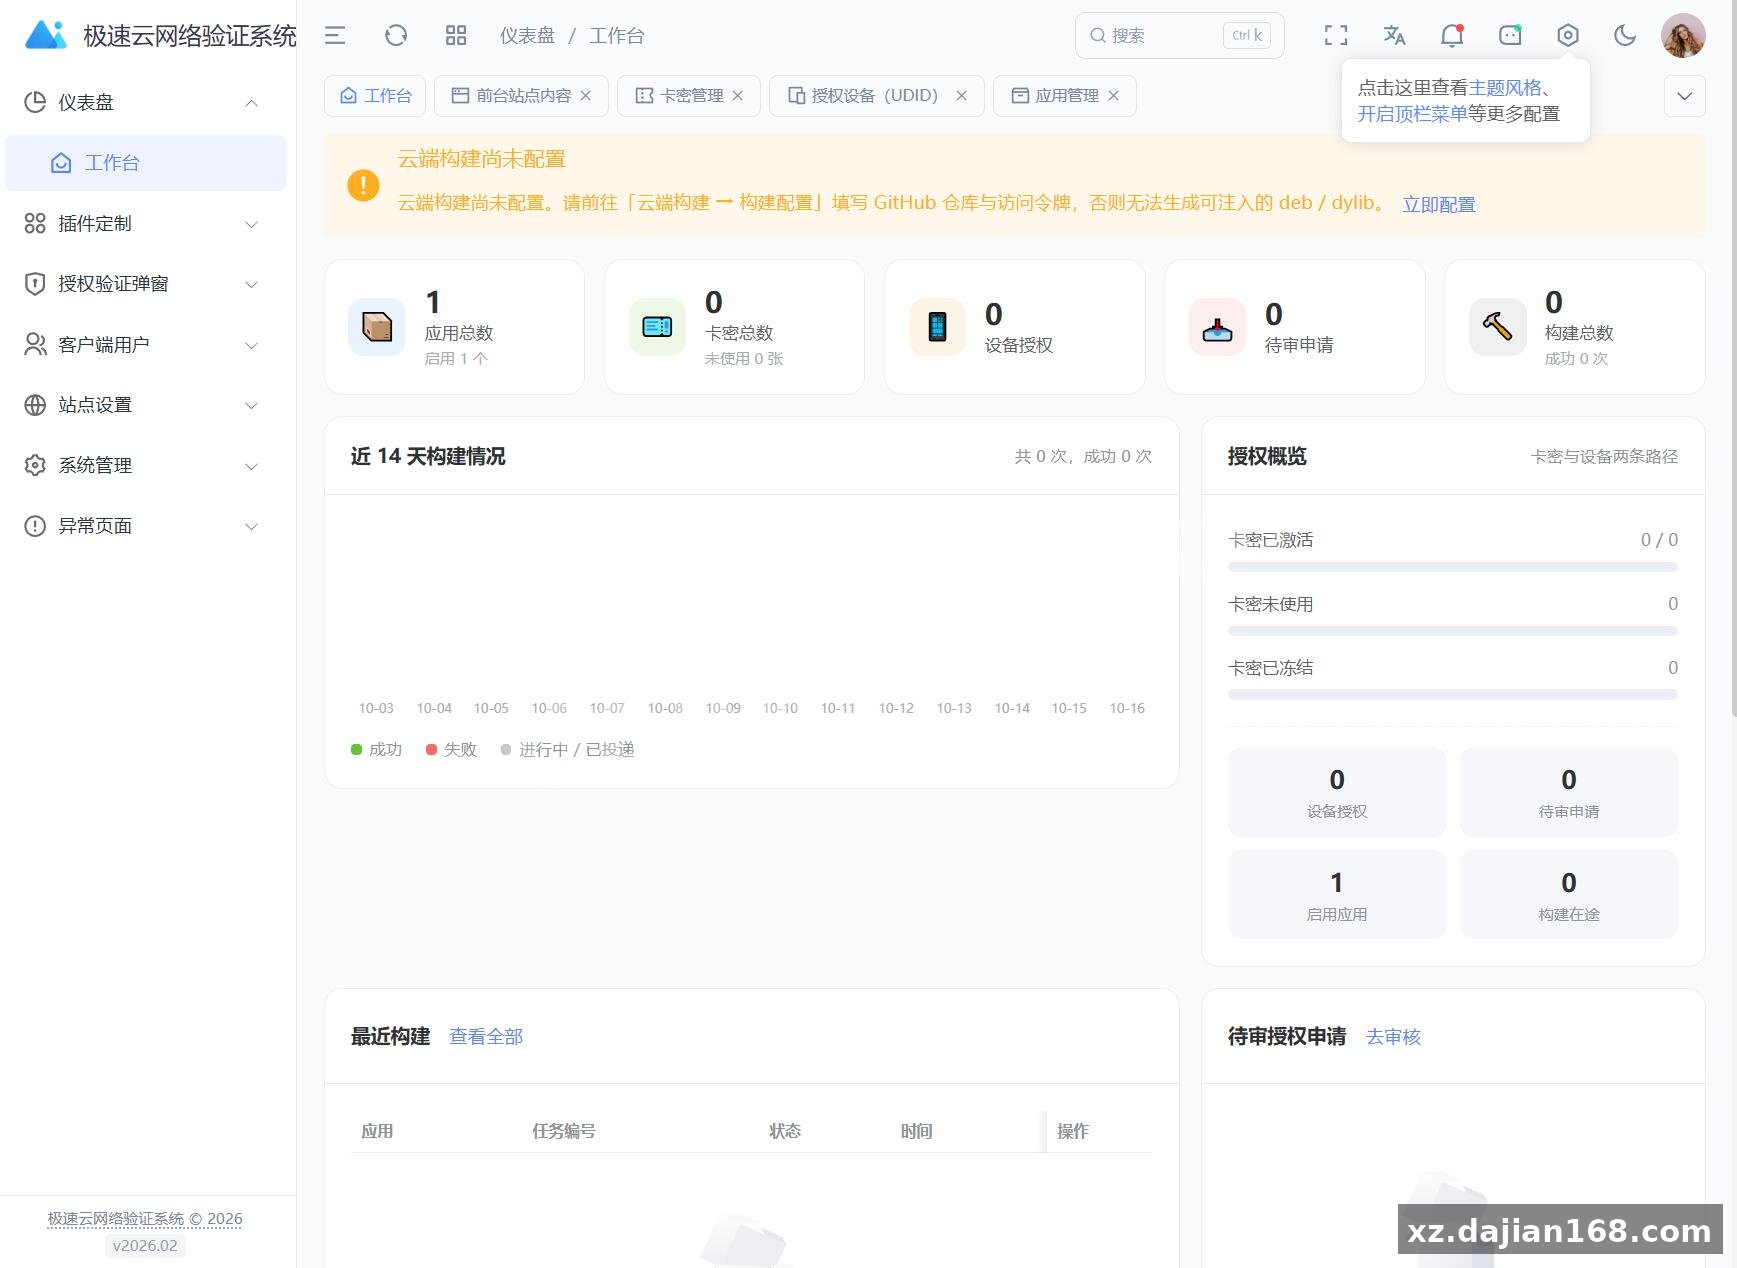
后台里跟授权相关的接口大概二十来个,实际你需要关心的只有三个入口:用户管理、卡密管理、编译任务。编译任务这一块填的东西包括仓库地址、分支、workflow 文件名、产物的回传地址。
- 仓库地址和分支:必须是编译脚本实际所在的那个仓库,分支别写 main 和 master 混了,很多模板默认是 main。
- workflow 文件名:要带上 .yml 后缀,大小写敏感。
- 产物回传地址:生成 deb 和 dylib 后会回传到这里,地址如果带内网 IP,GitHub 那边是访问不到的,必须公网可达。
实测下来,从后台点编译到产物落地,正常情况三到五分钟,第一次跑会久一些,因为要拉构建镜像。超时十分钟以上还没结果,基本就是产物回传地址的问题,不是编译失败。
适用场景:这 3 类项目能直接用,2 类别硬套
无加密开源版的价值在二次开发,不在开箱即用,所以场景选对了省一半力气。
- 自己写的 macOS / iOS 工具需要做授权,走 dylib 注入这条路,后台改改样式就能用。
- 做插件或脚本分发的,用卡密体系控制激活,需要按批次和渠道统计的。
- 教学或内部技术验证,想看清网络验证这套东西完整的链路是怎么走的。
- 需要几十万级并发验证的场景,这套源码默认没做多级缓存,验证接口直连数据库,量大了要自己加 Redis 和索引优化。
- 合规要求高的商用授权分发,deb/dylib 注入这种形式在部分发行渠道是有额外要求的,上线前先确认清楚。
在搭建168 的其它源码分类里翻同类项目时,判断标准可以看一条:代码是否加密。加密版看着省事,真出问题连日志都打不出来。
上线前 4 个检查点,我踩过的都在这
这四点不检查,能跑通的测试环境上线后大概率出问题。
- 验证接口加频率限制。默认没有限流,卡密爆破在测试阶段就能试出来,务必在 Nginx 层加 limit_req。
- GitHub token 别写进代码仓库。放进 .env 并加到 .gitignore,token 泄露等于编译权限全丢。
- 关闭调试模式。ThinkPHP 的 debug 开着会往响应里吐堆栈,接口返回里带路径信息。
- 数据库定时备份。卡密和授权记录丢了没法恢复,配置个每天一次的 mysqldump 就行。
FAQ
问:deb 和 dylib 是在本机编译还是必须走 GitHub?
答:源码的设计是走 GitHub 云端编译,本机需要有对应的构建链才能出这两种格式,一般开发者本机不具备。所以后台那几个仓库参数必须填对,这是整套流程里最容易卡住的一环。
问:卡密能限制绑定设备数量吗?
答:可以。卡密生成时能设置绑定策略,客户端第一次验证时会上报设备指纹,超过设定数量会拒绝。设备指纹建议自己加一层混淆,不然换机重装容易被绕过。
问:PHP 8.0 真的跑不起来吗?
答:能启动,但部分类型相关的代码会抛错,尤其在授权数据解析那块。既然源码包里已经按 8.2 的写法组织,环境直接上 8.2 比回头改代码省事得多。
原文参考
原标题:极速网络验证源码 无加密开源版_搭建168
原文简介:
简介:
极速网络验证源码 无加密开源版
Thinkphp+VUE开发
测试环境:Nginx+ PHP8.2 + MySQL5.7
功能
生成网络授权弹窗 可直接注入的 deb 与 dylib
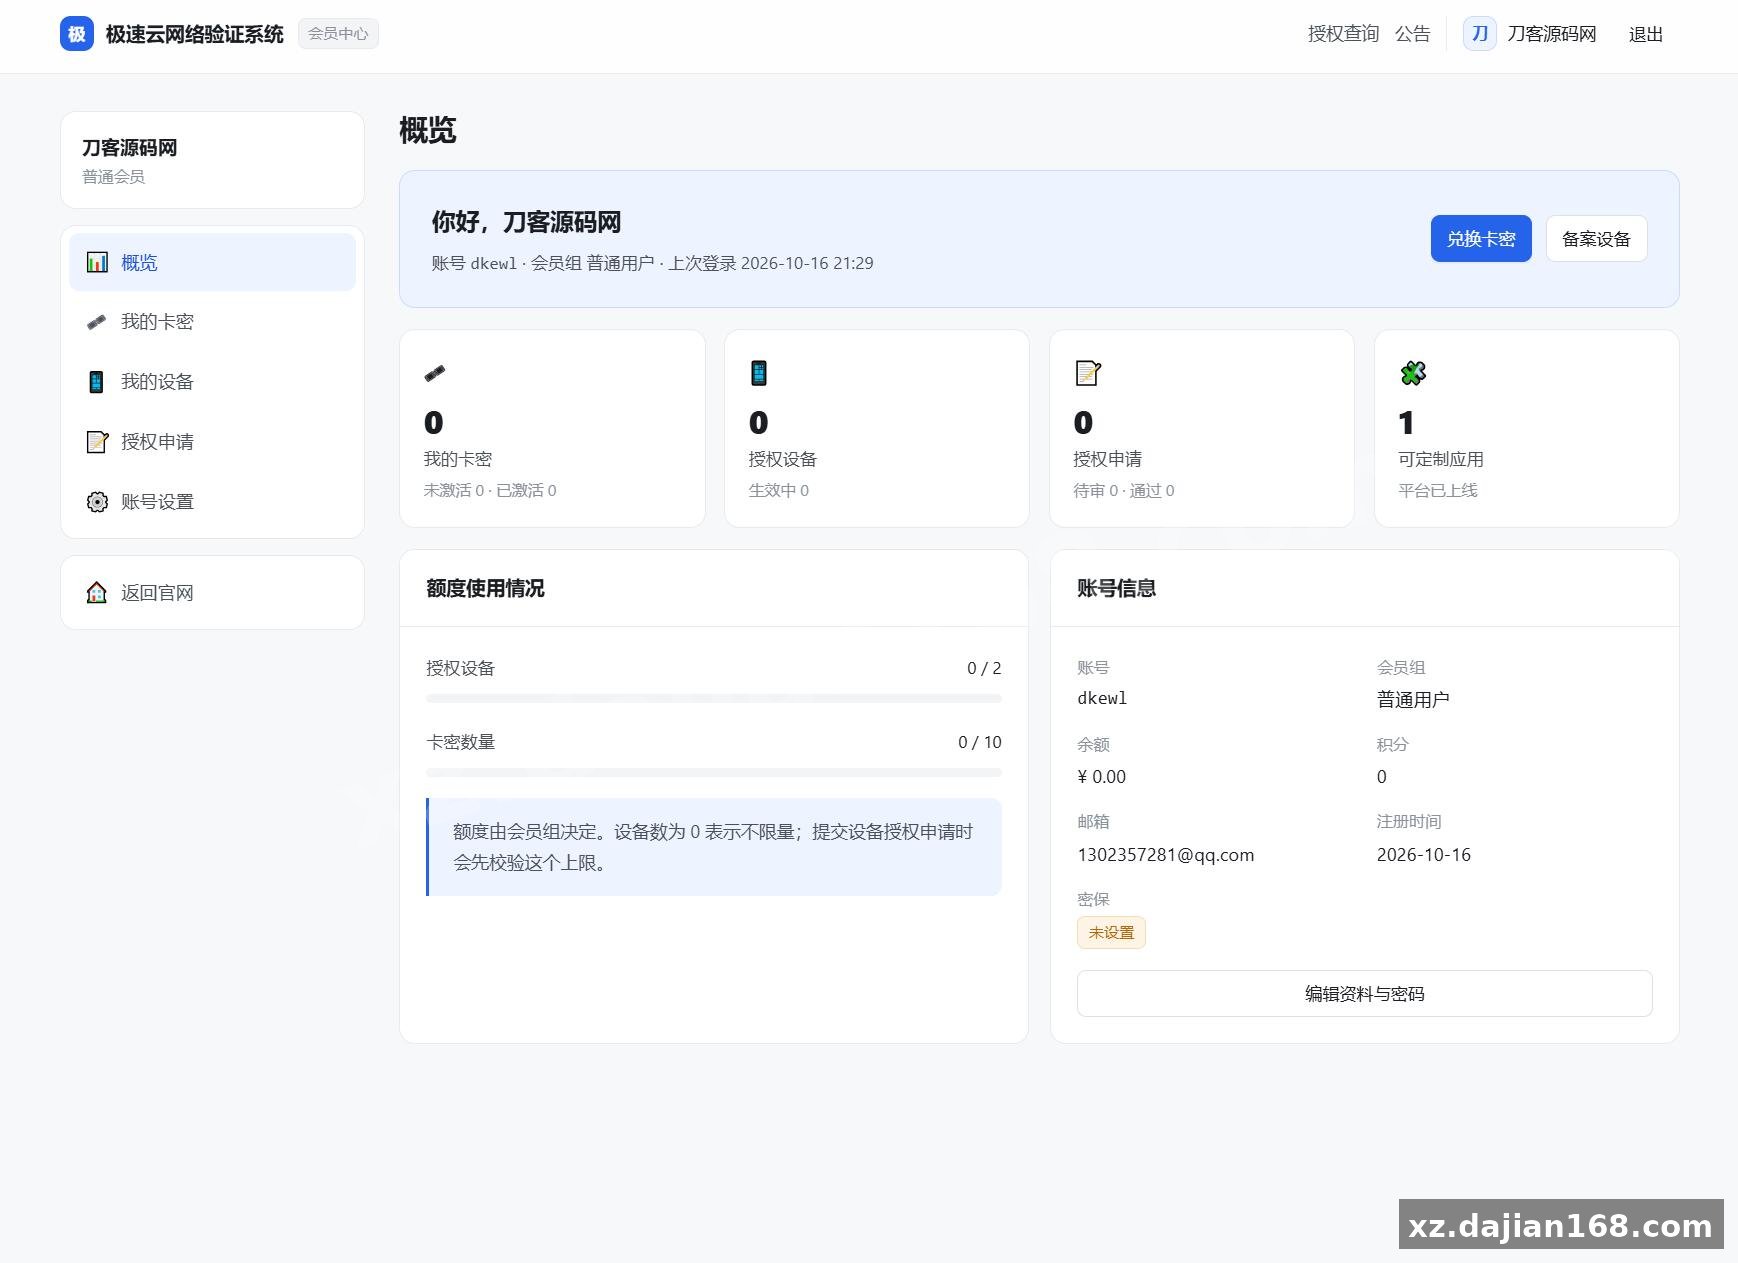
用户注册登录系统
卡密生成调用
使用GitHub云端编译
后台填写相关信息即可
图片:
原文截图:
免责声明
⚠️ 本文仅供学习研究和技术交流,相关源码仅用于了解系统架构与部署流程,请勿用于非法用途。任何商业运营行为均与作者无关。